Backup e ransomware no escritório de advocacia: plano de contingência
Para um escritório, perder os arquivos não é só um problema de tecnologia: envolve sigilo, prazos e a confiança dos clientes. Veja um plano simples de backup e continuidade, como reduzir o risco de ransomware e o que fazer nas primeiras horas de um incidente.
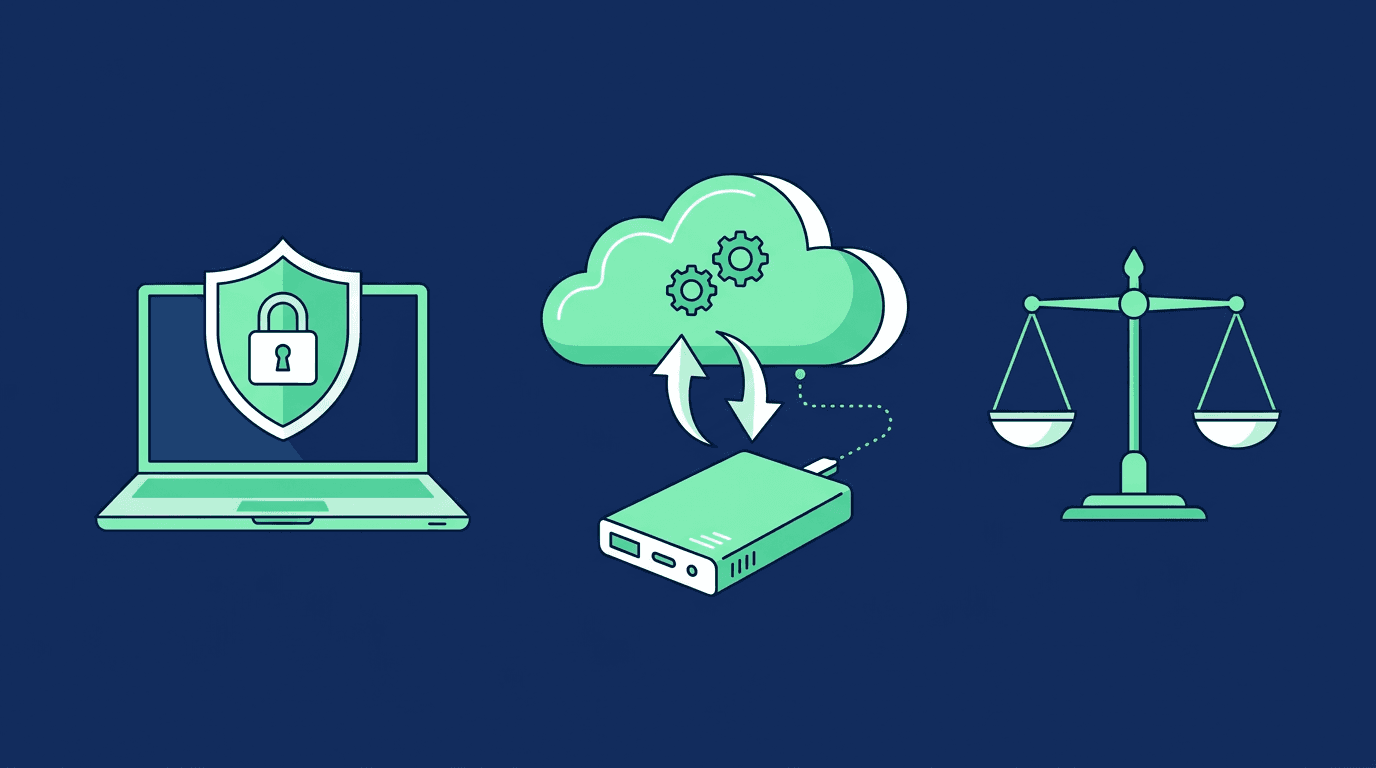
Imagine uma segunda-feira em que o computador do escritório não abre nenhum arquivo, a tela pede um resgate e os prazos da semana estão em documentos que ninguém consegue acessar. Para um escritório de advocacia, o problema não é só tecnológico: envolve sigilo profissional, prazos processuais, dados de clientes e reputação.
Este artigo propõe um plano simples de backup e continuidade, sem jargão: o que proteger, como fazer cópias que realmente funcionam, como reduzir o risco de ransomware e o que fazer nas primeiras horas de um incidente. Ele complementa golpes contra advogados e escritórios, que trata das fraudes, e LGPD para escritórios de advocacia, que trata dos deveres de proteção de dados.
Aviso
Este texto traz orientações gerais de gestão e não substitui a avaliação de um profissional de segurança da informação. As exigências de comunicação de incidente e de proteção de dados devem ser conferidas na LGPD e nas resoluções da ANPD vigentes.
Por que escritórios de advocacia merecem atenção
Sem exagero e sem estatística: escritórios guardam informações valiosas e sigilosas, trabalham com prazos que não podem esperar e, em muitos casos, têm estrutura de TI enxuta. Esses três fatores aumentam o impacto de um incidente e a pressão para "resolver rápido", que é exatamente o que um atacante quer.
O que precisa estar protegido
Faça uma lista do que o escritório não pode perder:
- Documentos de clientes e de processos (arquivos de trabalho, peças, contratos).
- E-mails e agendas, incluindo prazos e compromissos.
- Planilhas, sistemas de gestão e CRM.
- Certificado digital e acessos a sistemas judiciais.
- Conversas e arquivos de WhatsApp usados para trabalho.
- Contabilidade e financeiro.
- Senhas e códigos de recuperação, guardados de forma segura.
- Documentos físicos que ainda não foram digitalizados.
A regra 3-2-1 do backup
Uma regra clássica e fácil de lembrar:
- 3 cópias dos dados importantes (a original e duas cópias).
- 2 tipos diferentes de mídia ou local (por exemplo, um disco externo e a nuvem).
- 1 cópia fora do escritório (na nuvem ou em outro local), para o caso de roubo, incêndio ou alagamento.
Complemente com uma cópia desconectada ou imutável, que o ransomware não consiga alcançar: um backup que fica sempre ligado à rede pode ser criptografado junto.
Teste de restauração: o passo que quase todo mundo pula
Backup que nunca foi restaurado é uma aposta. Pelo menos uma vez por trimestre:
- 1
Escolha uma amostra
Uma pasta ou um conjunto de arquivos ao acaso.
- 2
Restaure em outro lugar
Em outro computador ou pasta.
- 3
Confira
Os arquivos abrem e estão completos?
- 4
Registre o tempo
Anote quanto tempo levou a restauração.
Esse tempo é seu tempo de recuperação real, uma informação essencial para o plano de contingência.
Nuvem e sigilo: perguntas ao contratar
O armazenamento em nuvem é prático, mas envolve dados sigilosos. Antes de contratar, pergunte:
- Os dados são criptografados em trânsito e em repouso?
- Há autenticação em dois fatores para o acesso?
- Quem tem acesso aos dados no fornecedor?
- O contrato prevê confidencialidade e regras de proteção de dados, em linha com a LGPD?
- Onde os dados ficam armazenados e como podem ser exportados se o contrato terminar?
- Há histórico de versões que permita recuperar arquivos anteriores ao ataque?
Veja também a avaliação de ferramentas em checklist para escolher software jurídico.
Como reduzir o risco de ransomware
A maioria dos ataques começa por falhas simples. Medidas de alto impacto:
- 1
Autenticação em dois fatores
Em e-mail, nuvem, sistemas judiciais e gerenciador de senhas.
- 2
Senhas fortes e únicas
Em gerenciador de senhas, e não em planilha.
- 3
Atualização
De sistemas operacionais, navegadores e programas.
- 4
Antivírus e proteção de e-mail
Em todos os equipamentos, inclusive os pessoais usados para trabalho.
- 5
Treinamento da equipe
Para reconhecer e-mails e links suspeitos, que costumam ser a porta de entrada. Veja golpes contra advogados.
- 6
Permissões mínimas
Cada pessoa acessa apenas o que precisa. Estagiários e visitantes não devem ter acesso às pastas de todos os clientes.
- 7
Redes separadas
A rede de visitantes não deve ser a mesma do escritório. Isso vale em coworking.
- 8
Equipamentos de trabalho remoto
Com senha, criptografia de disco e acesso por conexão segura.
- 9
Descarte seguro
De computadores e celulares antigos.
Plano de resposta: as primeiras horas
Defina com antecedência um roteiro, impresso e acessível mesmo sem computador:
1. Isole
Desconecte os equipamentos afetados da rede (cabo e Wi-Fi), sem desligar de forma abrupta se possível, para evitar a propagação.
2. Acione quem sabe
Tenha à mão o contato de um profissional de TI ou segurança de confiança, e do fornecedor de nuvem e de backup.
3. Preserve evidências
Não apague arquivos, não "limpe" o equipamento sem orientação, anote horários e mensagens do ataque e registre capturas de tela.
4. Avalie o impacto
Quais dados foram afetados? Havia informações de clientes? Documentos sigilosos ou dados pessoais sensíveis? Esse levantamento orienta as comunicações.
5. Mude credenciais
Troque senhas e revogue acessos a partir de um equipamento seguro. Verifique certificados digitais.
6. Proteja os prazos
Levante os prazos da semana por outros meios (agenda em outro dispositivo, e-mail, DJEN, cópia impressa). Veja a rotina em DJEN: como organizar as intimações. Se houver risco de perder um prazo, avalie com o advogado responsável as medidas cabíveis para informar o juízo.
7. Comunique quando necessário
Se houve incidente com risco ou dano relevante a titulares de dados, a LGPD prevê comunicação à ANPD e aos titulares. A Resolução CD/ANPD nº 15/2024 trata do procedimento e dos prazos, que são curtos (a referência geral é de três dias úteis). Confirme o texto vigente e a situação do escritório.
8. Sobre o pagamento do resgate
Pagar não garante a recuperação dos dados, pode incentivar novos ataques e envolve questões jurídicas e de segurança. A decisão deve ser tomada com orientação técnica e jurídica, e não no calor do momento.
9. Informe os clientes
Quando houver exposição de dados ou impacto no atendimento, comunique com clareza e sobriedade, sem alarme e sem minimizar. Veja informar o andamento processual ao cliente para a lógica de comunicação.
Plano de continuidade: o mínimo que todo escritório deve ter
- Lista de sistemas e dados críticos, na ordem de prioridade para restaurar.
- Tempo máximo de parada tolerável: quantas horas o escritório aguenta sem sistema?
- Quantidade máxima de dados que pode perder: define a frequência do backup (diário, a cada hora).
- Contatos de emergência impressos.
- Alternativa para trabalhar (computador reserva, acesso de contingência, atendimento por celular).
- Atendimento ao cliente em contingência: como a equipe continua respondendo mesmo sem sistema.
- Responsáveis por cada etapa do plano.
- Simulação pelo menos uma vez por ano.
Checklist de revisão trimestral
- Os backups foram executados e testados?
- Existe uma cópia fora do escritório e outra desconectada?
- 2FA ativo em e-mail, nuvem e sistemas judiciais?
- Atualizações em dia?
- A equipe recebeu lembrete ou treinamento de segurança?
- Acessos de pessoas que saíram foram removidos? Veja encerrar contrato com cliente e estágio na advocacia.
- O plano de resposta está atualizado e acessível?
Leia também
- Política de uso de IA no escritório de advocacia
- WhatsApp Business ou API oficial para advogados
- Quanto custa automatizar um escritório pequeno
Para centralizar contatos, histórico e funil de clientes em um sistema com controle de acesso, conheça o CRM jurídico.
Perguntas frequentes
Backup na nuvem é seguro para dados de clientes?
Pode ser, desde que o fornecedor ofereça criptografia, controle de acesso, confidencialidade contratual e compatibilidade com a LGPD. Avalie o contrato e as condições antes de contratar.
Com que frequência devo fazer backup?
Depende de quanto trabalho o escritório aceita perder. Para a maioria, o backup diário automático é o mínimo; em ambientes de muito movimento, a cada hora.
O que é a regra 3-2-1?
Três cópias dos dados, em dois tipos de mídia ou local, com uma delas fora do escritório.
Devo pagar o resgate do ransomware?
Não há garantia de recuperação, e a decisão envolve riscos técnicos e jurídicos. Busque orientação especializada antes de qualquer pagamento.
Preciso comunicar a ANPD se houver vazamento?
Quando o incidente puder acarretar risco ou dano relevante aos titulares, a LGPD prevê a comunicação. Confira a Resolução CD/ANPD nº 15/2024 e avalie o caso com apoio jurídico.
O que fazer com os prazos se o sistema cair?
Tenha uma cópia da agenda de prazos fora do sistema principal, consulte o DJEN e avalie com o advogado responsável as medidas junto ao juízo, se houver risco.
AdvogaHub
Centralize contatos e histórico com controle de acesso
Veja como o AdvogaHub organiza o funil e o histórico de clientes do escritório, em uma demonstração gratuita de 20 minutos pelo WhatsApp.
Solicitar demonstração gratuita de 20 minutos